บทนำ: กดยอมรับเงื่อนไขแอปครั้งเดียว แล้วโทรศัพท์จากบริษัทที่ไม่รู้จักก็ดังขึ้น
ผู้ชายคนหนึ่งรับสายจากบริษัทที่เขาไม่เคยติดต่อ พอถามว่าได้เบอร์มาจากไหน คำตอบคือแอปสะสมแต้มที่เขาใช้อยู่ ส่งข้อมูลให้ “บริษัทพันธมิตร” เขาย้อนกลับไปดูในแอป แล้วพบว่าช่อง “ยินยอม” ให้ส่งข้อมูลไปให้พันธมิตร มีเครื่องหมายถูกอยู่แล้ว
เขาไม่ได้เป็นคนกด
ปลายทางของเรื่องนี้คือคำสั่งให้บริษัทเจ้าของแอป แก้ระบบภายใน 30 วัน และห้ามติ๊กความยินยอมไว้ให้ผู้ใช้ล่วงหน้าอีก
เรื่องนี้ไม่ได้อยู่ตัวเดียว ในตอนนี้มีอีก 3 เรื่องที่เริ่มจากคำถามเดียวกัน คือ “ใครอนุญาตให้คุณใช้ข้อมูลของฉัน และฉันขอให้เลิกใช้ได้ไหม” ทั้งสายโทรขายแพ็กเกจที่ไม่ยอมหยุด ลูกค้าที่ขอให้สายการบินลบข้อมูลหลังเห็นข่าวข้อมูลรั่ว และผู้หญิงคนหนึ่งที่ขอให้โรงพยาบาลลบประวัติทั้งหมดของเธอ ซึ่งคำตอบสุดท้ายคือ ลบไม่ได้
ถ้าคุณกำลังทำแอป ฟอร์มสมัครสมาชิก แคมเปญ CRM หรือเป็นธุรกิจที่โทรหาลูกค้าทุกวัน คุณแน่ใจไหมว่าปุ่ม “ยินยอม” ของคุณผ่าน?
นี่คือตอนที่ 6 ของซีรีส์ “คดี PDPA จริง” ถ้ายังไม่ได้อ่านตอนก่อน ๆ ตอนที่ 1 คือ บริษัทโพสต์ว่าพนักงานพ้นสภาพ ตอนที่ 2 คือ 5 เรื่องจริงของมุมกล้องวงจรปิด ตอนที่ 3 คือ 5 เรื่องจริงของฝ่าย HR ตอนที่ 4 คือ โพสต์ทวงหนี้ผู้เช่า และตอนที่ 5 คือ ดราม่าโซเชียลที่ PDPA ช่วยไม่ได้ ตอนนั้นเป็นเรื่องของคนธรรมดา ตอนนี้กลับมาที่ธุรกิจเต็มตัว
ความยินยอมที่ใช้ได้จริงตาม PDPA ต้องหน้าตาแบบไหน?
ความยินยอมที่ใช้ได้ต้องเกิดจากการตัดสินใจของเจ้าของข้อมูลเอง แยกจากข้อตกลงอื่น บอกวัตถุประสงค์ชัด และถอนได้ง่ายเท่ากับตอนให้ มาตรา 19 เขียนหลักนี้ไว้ และคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลออกแนวทางการขอความยินยอมเพิ่มเติม ซึ่งเรื่องที่ 1 ในบทความนี้อ้างถึงโดยตรง
สรุปเป็นภาษาธุรกิจได้ 5 ข้อ
- ต้องขอก่อนหรือขณะเก็บข้อมูล ไม่ใช่ขอย้อนหลัง
- ต้องแยกออกจากข้อตกลงการใช้บริการ ไม่ซ่อนไว้ในย่อหน้าที่ 14 ของ Terms
- ต้องบอกวัตถุประสงค์ชัด เช่น “ส่งชื่อและเบอร์ให้พันธมิตรเพื่อเสนอสินค้า” ไม่ใช่ “เพื่อประโยชน์ของท่าน”
- ต้องเป็นอิสระ ไม่ผูกว่าถ้าไม่ยินยอมจะใช้บริการไม่ได้ เว้นแต่ข้อมูลนั้นจำเป็นต่อบริการจริง
- ต้องถอนได้ง่ายเท่ากับตอนให้ ตามมาตรา 19 วรรคห้า
ที่สำคัญกว่านั้น ความยินยอมไม่ใช่ฐานเดียว มาตรา 24 ยังมีฐานอื่น เช่น สัญญา หน้าที่ตามกฎหมาย และประโยชน์โดยชอบด้วยกฎหมาย ซึ่งเรื่องที่ 2 และ 4 แสดงให้เห็นชัด หลายธุรกิจขอความยินยอมทุกเรื่องจนลูกค้าเหนื่อย ทั้งที่บางเรื่องไม่จำเป็นต้องขอเลย ดูวิธีเลือกได้ที่ ไม่ต้องขอความยินยอมทุกเรื่อง เลือกฐาน PDPA ให้ถูกงาน
ดูภาพรวม 4 เรื่องก่อน
| เรื่อง | ผู้ถูกร้อง | สิ่งที่ผู้ร้องต้องการ | ประเด็นหลัก |
|---|---|---|---|
| 1 | บริษัทเจ้าของแอปสะสมแต้ม | หยุดส่งข้อมูลให้พันธมิตรที่ตัวเองไม่ได้ยินยอม | ช่องยินยอมถูกติ๊กไว้ให้อัตโนมัติ มาตรา 19 |
| 2 | ผู้ให้บริการที่ผู้ร้องเป็นลูกค้าอยู่ | หยุดโทรและส่งข้อความเสนอขายแพ็กเกจ | ฐานสัญญา การแจ้ง Privacy Notice และการหยุดเมื่อลูกค้าขอ |
| 3 | สายการบินโลว์คอสต์ | ลบข้อมูลหลังข่าวข้อมูลรั่วในเครือ | สิทธิขอลบ มาตรา 33 |
| 4 | โรงพยาบาล | ลบประวัติทั้งหมดในระบบทะเบียน | กฎหมายสถานพยาบาลสั่งเก็บอย่างน้อย 5 ปี |
อ่านก่อนไปต่อ: เรื่องเล่าในบทความนี้สรุปจากเอกสารผลการพิจารณาและคำสั่งของคณะกรรมการผู้เชี่ยวชาญ คณะที่ 2 สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) ที่เผยแพร่ต่อสาธารณะ เราเล่าเฉพาะข้อเท็จจริงที่อยู่ในเอกสาร ไม่เติมรายละเอียดที่เอกสารไม่ได้เขียน และไม่ระบุชื่อบุคคลหรือองค์กร ส่วนที่เป็นข้อคิดหรือคำแนะนำเป็นความเห็นของผู้เขียน
เรื่องที่ 1: แอปสะสมแต้มติ๊กช่อง “ยินยอม” ส่งข้อมูลให้พันธมิตรไว้ให้เอง ผิด PDPA ไหม?
เสี่ยงฝ่าฝืน เพราะคณะกรรมการชี้ว่าการตั้งค่าให้ช่องยินยอมถูกติ๊กอัตโนมัติ ทำให้ผู้ใช้อาจเข้าใจผิดและให้ความยินยอมโดยไม่ตรงความจริง ซึ่งฝ่าฝืนแนวทางการขอความยินยอมที่ออกตามมาตรา 19 คณะกรรมการจึงสั่งให้บริษัทแก้ระบบภายใน 30 วัน
ผู้ร้องเป็นผู้ชายคนหนึ่ง เรื่องเริ่มจาก โทรศัพท์ที่อ้างว่าโทรมาจากบริษัทอื่น เมื่อเขาถามว่าได้ข้อมูลมาจากไหน ได้คำตอบว่ามาจาก แอปพลิเคชันที่บริษัทผู้ถูกร้องดูแล ซึ่งมีไว้สะสมคะแนนสมาชิก และ ส่งต่อข้อมูลส่วนบุคคลให้บริษัทพันธมิตร
เขาเห็นว่าแอปนี้มีปัญหา 2 ชั้น
- บังคับให้ยอมรับข้อตกลงเงื่อนไขและนโยบายความเป็นส่วนตัว ถึงจะเข้าใช้แอปได้
- มีข้อความแสดง เครื่องหมายถูก (✔) ว่าเขาให้ความยินยอมไว้แล้ว ทำให้ข้อมูลถูกเปิดเผยไปยังคนอื่นโดยที่เขาไม่ได้ยินยอม
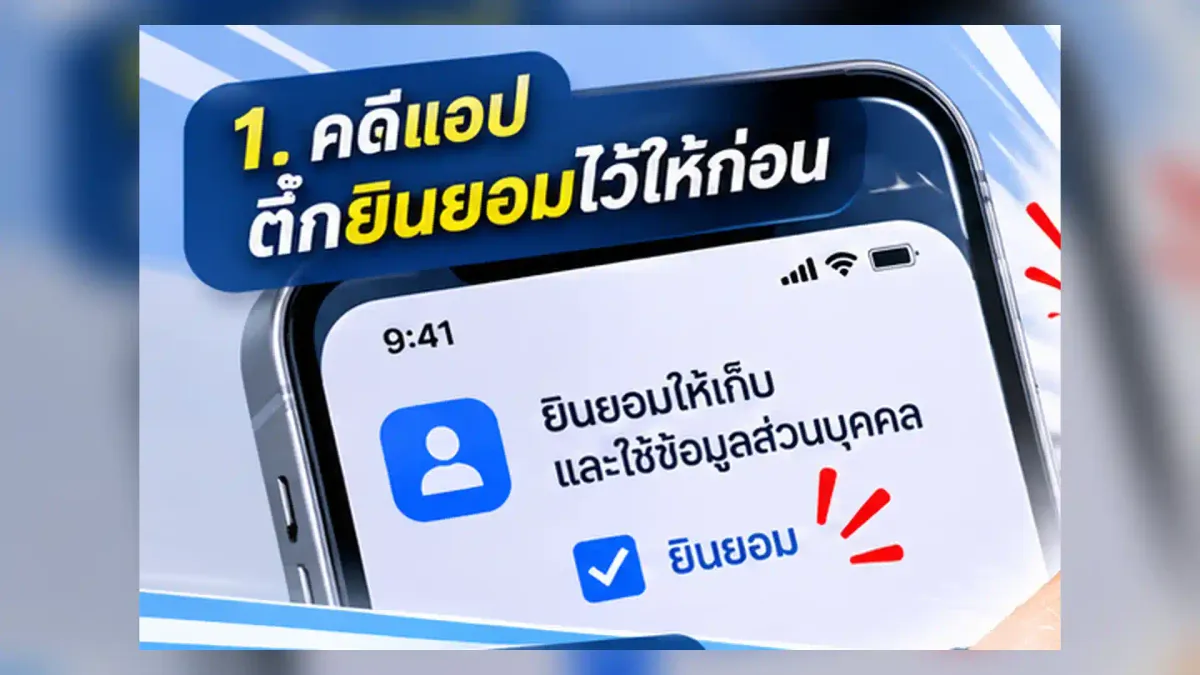
ฝั่งบริษัทชี้แจงเป็นหนังสือว่า ผู้ร้อง ให้ความยินยอมเรื่องการเปิดเผยข้อมูลให้พันธมิตรด้วยตัวเองถึงสองครั้ง และการขอความยินยอมนั้น แยกส่วนตามวัตถุประสงค์และไม่ได้บังคับ
คณะกรรมการแยกประเด็นเป็น 2 ส่วน และนี่คือหัวใจของเรื่อง
| ส่วนของแอป | การติ๊กไว้ให้ก่อน (Default) | คณะกรรมการว่าอย่างไร |
|---|---|---|
| การยอมรับข้อตกลงเงื่อนไขการใช้บริการ | ติ๊กไว้ได้ | ทำผ่านวิธีการทางอิเล็กทรอนิกส์ได้ |
| ความยินยอมให้บริษัทและพันธมิตรใช้ข้อมูล | ระบบติ๊กให้อัตโนมัติ หลังผู้ใช้กดยอมรับข้อตกลง | แม้แยกส่วนจากข้อตกลงแล้ว แต่การติ๊กไว้ให้ทำให้ผู้ใช้อาจเข้าใจผิด และให้ความยินยอมโดยไม่ตรงความจริง |
คณะกรรมการบอกด้วยว่า แม้จะทำเพื่อความสะดวก แต่เป็นการกำหนดเงื่อนไขเรื่องความยินยอมไว้ล่วงหน้า และ อาจถือได้ว่าฝ่าฝืนแนวทางการขอความยินยอม ที่คณะกรรมการคุ้มครองข้อมูลส่วนบุคคลประกาศตามมาตรา 19
คำสั่งตามมาตรา 90 มี 3 ข้อ
- แก้ระบบที่ตั้งค่าให้ความยินยอมโดยอัตโนมัติ
- แยกการแสดงเจตนา (Opt-in) ให้ความยินยอมออกจากการตกลงใช้ข้อกำหนดเงื่อนไขให้ชัดเจน ให้ผู้ใช้ตัดสินใจและกดเองอย่างอิสระ
- ห้ามกำหนดความยินยอมไว้ล่วงหน้า หรือแสดงเครื่องหมายว่ายินยอมไว้ก่อนที่เจ้าของข้อมูลจะกด ภายใน 30 วันนับแต่ได้รับคำสั่ง
(คำสั่งที่ 16/2567 ลงวันที่ 30 เมษายน 2567)
ความเห็นผู้เขียน: สังเกตว่าบริษัทไม่ได้ทำผิดเพราะ “ไม่มีช่องยินยอม” บริษัททำเกือบถูกแล้ว แยกช่องแล้ว แยกวัตถุประสงค์แล้ว แต่พลาดที่ ระบบติ๊กให้เองหลังลูกค้ากดยอมรับเงื่อนไข คือพลาดที่บรรทัดเดียวของโค้ด ทีมการตลาดอาจคิดว่าช่วยลดขั้นตอน ทีม UX อาจคิดว่าช่วยให้ conversion ดีขึ้น แต่ในสายตากฎหมาย ช่องที่ลูกค้าไม่ได้กดเอง ไม่ใช่ความยินยอม
ต่างประเทศคุมเรื่องนี้แรงกว่าเรามาก เช่น CNIL ปรับ Fnac 7 ล้านยูโร เพราะแอปยังส่งข้อมูลให้ระบบแนะนำสินค้าแม้ผู้ใช้กดไม่ยอมรับ ถ้าแอปของคุณใช้ SDK ของบุคคลที่สามอยู่ อย่าดูแค่หน้าจอ ให้ดูด้วยว่าข้อมูลวิ่งออกไปจริงหรือไม่ตอนลูกค้ากด “ไม่ยอมรับ”
ส่วนธุรกิจที่ส่งข้อมูลให้พันธมิตรเป็นประจำ นอกจากปุ่มยินยอมแล้ว ควรมีข้อตกลงกับพันธมิตรด้วยว่าใครรับผิดชอบอะไร ดูหัวข้อที่ต้องมีใน บันทึกข้อตกลงการแบ่งปันข้อมูลส่วนบุคคลระหว่างผู้ควบคุมกับผู้ควบคุม และดูหน้าตาความยินยอมที่ผ่านได้ใน คู่มือความยินยอมที่ถูกต้องตาม PDPA
เรื่องที่ 2: บริษัทโทรและส่งข้อความขายแพ็กเกจซ้ำ ๆ ทั้งที่เราเป็นลูกค้าอยู่แล้ว ทำได้ไหม?
ในเรื่องนี้คณะกรรมการเห็นว่าบริษัทใช้ฐานสัญญาเพราะผู้ร้องเป็นผู้ใช้บริการอยู่ มี Privacy Notice เผยแพร่บนเว็บไซต์ตามมาตรา 23 และหยุดติดต่อทุกช่องทางทันทีหลังรู้ว่าลูกค้าไม่ต้องการ จึงถือว่าบริษัททำตามคำขอของผู้ร้องแล้ว
ผู้ร้องเป็นผู้ชายคนหนึ่ง เขาโดนบริษัท โทรและส่งข้อความเสนอขายแพ็กเกจหลายครั้ง เขาเห็นว่านี่คือการใช้ข้อมูลส่วนบุคคลโดยไม่ได้รับความยินยอม ทำให้ เสียสมาธิและรบกวนเวลา จึงขอให้บริษัทชี้แจงและหยุด
ข้อเท็จจริงที่คณะกรรมการตรวจพบ
- บริษัท เก็บ ใช้ หรือเปิดเผยข้อมูลของผู้ร้องโดยใช้ฐานสัญญา เพราะผู้ร้องเป็นผู้ใช้บริการ
- บริษัท มีทั้งประกาศการคุ้มครองข้อมูลส่วนบุคคล (Privacy Notice) และนโยบายการคุ้มครองข้อมูลส่วนบุคคล (Privacy Policy) เผยแพร่บนเว็บไซต์ ถือว่าทำตามมาตรา 23 แล้ว
- เมื่อรู้ว่าผู้ร้องไม่ต้องการให้ติดต่อเรื่องข่าวสารสิทธิประโยชน์อีก บริษัท หยุดทุกช่องทางตั้งแต่วันที่ 31 มีนาคม 2566
คณะกรรมการจึงถือว่าบริษัทได้ทำตามคำขอของผู้ร้องแล้ว และยุติเรื่อง (ผลการพิจารณาที่ 33/2566 ลงวันที่ 20 ธันวาคม 2566)
ความเห็นผู้เขียน: เรื่องนี้จบเร็วเพราะบริษัทมี 2 อย่างที่หลายธุรกิจยังไม่มี อย่างแรกคือ Privacy Notice ที่เผยแพร่แล้วจริง ไม่ใช่ร่างที่ค้างอยู่ในไดรฟ์ อย่างที่สองคือ ระบบที่หยุดได้ทุกช่องทางเมื่อลูกค้าบอกว่าไม่เอา ทั้งโทรศัพท์และข้อความ ไม่ใช่หยุดแค่ทีมที่รับเรื่อง แล้วอีกทีมยังโทรต่อ
แต่อย่าอ่านเรื่องนี้ว่า “เป็นลูกค้าแล้วโทรขายได้ทุกอย่าง” เอกสารฉบับนี้ตัดสินจากข้อเท็จจริงของเรื่องนี้เท่านั้น ในทางปฏิบัติ การเสนอขายสินค้าอื่นมักต้องดูว่าเกี่ยวกับบริการเดิมแค่ไหน และลูกค้ามีสิทธิคัดค้านการใช้ข้อมูลเพื่อการตลาดแบบตรงได้เสมอตามมาตรา 32 ตัวอย่างที่ชัดคือ อิตาลีปรับ BBVA 5.5 ล้านยูโร เพราะลูกค้าบอกไม่รับโฆษณาแล้ว แต่ระบบยังส่งต่ออีก 7 เดือน ปัญหาไม่ใช่การโทรครั้งแรก แต่คือ การไม่หยุดเมื่อลูกค้าบอกให้หยุด
ถ้าคุณจ้างเอเจนซีหรือทีมเทเลเซลส์ภายนอกโทรแทน ให้เขียนเรื่องรายชื่อห้ามติดต่อและการหยุดเมื่อลูกค้าคัดค้านลงในสัญญาด้วย ดูหัวข้อที่ควรมีใน สัญญาจ้างทำการตลาดออนไลน์ ส่วนเรื่องส่งโปรโมชันหาลูกค้าเก่าต้องขอความยินยอมทุกครั้งไหม อ่าน ส่งโปรฯ หาลูกค้าเก่า ต้องขอความยินยอมทุกครั้งหรือไม่
เรื่องที่ 3: เห็นข่าวข้อมูลสายการบินในเครือรั่ว เลยขอให้ลบข้อมูลตัวเอง สายการบินต้องลบไหม?
คำขอแบบนี้คือการใช้สิทธิขอให้ลบข้อมูลตามมาตรา 33 ซึ่งในเรื่องนี้สายการบินลบข้อมูลและแก้ข้อมูลให้เป็นปัจจุบันตามที่ผู้ร้องขอแล้ว ผู้ร้องจึงถอนเรื่องเอง หลังจากได้รับการยืนยันว่าข้อมูลถูกลบ
ผู้ร้องเป็นผู้ชายคนหนึ่ง เขาเห็นข่าวจากเว็บไซต์ haveibeenpwned.com ว่า สายการบินในเครือที่ใช้ฐานข้อมูลเดียวกัน กับสายการบินโลว์คอสต์ในไทยที่เขาใช้บริการ ทำข้อมูลลูกค้ารั่วไหลต่อสาธารณะ
เขาไม่ไว้ใจอีกต่อไป จึงส่งคำร้อง ขอให้สายการบินลบข้อมูลของเขา แต่ตอนแรก สายการบินไม่ดำเนินการ เขาจึงร้องเรียน
สิ่งที่เกิดขึ้นหลังจากนั้น
- คณะกรรมการเห็นว่าคำร้องนี้เป็น การใช้สิทธิของเจ้าของข้อมูลตามมาตรา 33 (1)
- ต่อมา สายการบินลบข้อมูลส่วนบุคคลและแก้ข้อมูลให้เป็นปัจจุบัน ตามที่ผู้ร้องขอ
- ไม่มีการเปิดเผยข้อมูลของผู้ร้องให้บุคคลหรือนิติบุคคลใด อันเป็นการละเมิด
- ผู้ร้อง ส่งอีเมลขอถอนคำร้องเรียน เมื่อวันที่ 18 ธันวาคม 2567 เพื่อยืนยันว่าข้อมูลถูกลบแล้ว
คณะกรรมการจึงยุติเรื่อง เพราะไม่มีประเด็นต้องวินิจฉัยอีก (คำสั่งที่ 17/2568 ลงวันที่ 7 มีนาคม 2568)
ความเห็นผู้เขียน: เรื่องนี้บอกอะไรเราสองชั้น ชั้นแรกคือ ข่าวข้อมูลรั่วของบริษัทในเครือ ทำให้ลูกค้าของคุณขอลบข้อมูลได้แม้ระบบของคุณเองไม่ได้รั่ว เพราะความเชื่อใจเป็นเรื่องของแบรนด์ทั้งเครือ ไม่ใช่ของบริษัทเดียว ชั้นที่สองคือ คำว่า “ไม่ดำเนินการ” ในตอนแรก คือสิ่งที่พาเรื่องมาถึงการร้องเรียน ถ้าตอบลูกค้าตั้งแต่ครั้งแรก เรื่องนี้คงจบในอีเมลฉบับเดียว
ข่าวข้อมูลรั่วในวงการการบินเกิดใกล้ตัวกว่าที่คิด เช่น ระบบจอง Amadeus ข้อมูลรั่วนานกว่า 3 ปี กระทบ 7 สายการบิน ทุกครั้งที่ข่าวแบบนี้ออก คำขอลบข้อมูลจะตามมาเป็นระลอก ธุรกิจที่มีฐานลูกค้าใหญ่ควรเตรียมทั้งคำตอบลูกค้าและแผนรับมือเหตุ ดู ข้อมูลรั่ว ต้องทำอะไรบ้างใน 72 ชั่วโมงแรก และวิธีตอบคำขอให้ทันใน ลูกค้าขอดู ขอลบ ขอหยุดใช้ข้อมูล ตอบอย่างไรให้ทันกำหนด
เรื่องที่ 4: ขอให้โรงพยาบาลลบประวัติการรักษาทั้งหมด ทำไมโรงพยาบาลไม่ต้องลบ?
เพราะกฎหมายสถานพยาบาลสั่งให้โรงพยาบาลเก็บข้อมูลผู้ป่วยและข้อมูลการรักษาไว้อย่างน้อย 5 ปี และการเก็บข้อมูลสุขภาพเพื่อการรักษาเป็นข้อยกเว้นตามมาตรา 26 (5) (ก) ของ PDPA คณะกรรมการจึงเห็นว่าโรงพยาบาลไม่ได้ฝ่าฝืน PDPA
ผู้ร้องเป็นผู้หญิงคนหนึ่ง เธอต้องการให้โรงพยาบาล ลบข้อมูลส่วนบุคคลของเธอออกจากระบบทะเบียนประวัติทั้งหมด ที่โรงพยาบาลเก็บไว้ตามระเบียบของโรงพยาบาล
ข้อเท็จจริงที่น่าสนใจคือ ผู้ร้องยังไม่บรรลุนิติภาวะ โรงพยาบาลจึง แจ้งวัตถุประสงค์และได้รับความยินยอมจากแม่ของผู้ร้องในฐานะผู้แทนโดยชอบธรรม ไว้แล้ว
คณะกรรมการให้เหตุผล 3 ชั้น
- โรงพยาบาลเป็น ผู้ควบคุมข้อมูลส่วนบุคคลตามมาตรา 6
- การเก็บ ใช้ หรือเปิดเผยข้อมูลของผู้ร้อง เป็นเรื่องที่กฎหมายให้อำนาจไว้โดยเฉพาะ คือ มาตรา 35 (3) ของ พ.ร.บ.สถานพยาบาล พ.ศ. 2541 ที่กำหนดให้โรงพยาบาลเก็บข้อมูลส่วนบุคคลและข้อมูลการรักษา ไว้อย่างน้อย 5 ปี
- เป็นการจำเป็นในการปฏิบัติหน้าที่ตามกฎหมายเพื่อเวชศาสตร์ป้องกัน การวินิจฉัยโรค การให้บริการด้านสุขภาพ และการรักษาทางการแพทย์ ตาม มาตรา 26 (5) (ก) ของ PDPA
การกระทำของโรงพยาบาลจึง ไม่ฝ่าฝืน PDPA และคณะกรรมการยุติเรื่อง (ผลการพิจารณาที่ 32/2566 ลงวันที่ 20 ธันวาคม 2566)
ความเห็นผู้เขียน: หลายคนเข้าใจว่าสิทธิขอลบเป็น “ปุ่มลบทุกอย่าง” ที่กดเมื่อไรก็ได้ เรื่องนี้แสดงว่าไม่ใช่ สิทธิขอลบหยุดลงตรงที่กฎหมายอื่นสั่งให้เก็บ และสังเกตว่าคณะกรรมการไม่ได้ใช้ความยินยอมของแม่เป็นเหตุผลหลัก แต่ใช้ หน้าที่ตามกฎหมาย ซึ่งหนักแน่นกว่า เพราะความยินยอมถอนได้ แต่หน้าที่ตามกฎหมายถอนไม่ได้
บทเรียนสำหรับธุรกิจสุขภาพคือ ต้องรู้ว่าข้อมูลแต่ละประเภทต้องเก็บกี่ปีตามกฎหมายไหน แล้วเขียนเป็นตารางระยะเวลาเก็บ เมื่อมีคำขอลบ จะได้ตอบได้ทันทีว่าลบอะไรได้ ลบอะไรไม่ได้ เพราะอะไร ดูแนวทางตอบผู้ป่วยได้ที่ ขอลบประวัติการรักษาได้หรือไม่ สคส. ตอบไว้อย่างไร และวิธีทำตารางใน คู่มือกำหนดระยะเก็บและลบทำลายข้อมูล ส่วนกรณีผู้เยาว์ ความยินยอมต้องได้จากใครและเอกสารควรมีอะไร ดู ข้อมูลเด็กต้องขอความยินยอมจากใคร พ่อแม่หรือตัวเด็ก และตัวอย่าง หนังสือให้ความยินยอมของผู้แทนโดยชอบธรรม
ปุ่มยินยอมแบบไหนผ่าน แบบไหนเสี่ยง?
ปุ่มที่ผ่านคือปุ่มที่ลูกค้ากดเอง เลือกได้ทีละวัตถุประสงค์ และมีปุ่มไม่ยอมรับที่ชัดเท่ากัน ปุ่มที่เสี่ยงคือทุกอย่างที่ทำให้ลูกค้า “ยินยอมไปแล้ว” โดยไม่ได้ตั้งใจ ตารางนี้แปลเรื่องที่ 1 เป็นภาษา UX
| รูปแบบ | ผ่านหรือเสี่ยง | เหตุผล |
|---|---|---|
| ช่องยินยอมเปล่า ลูกค้าติ๊กเอง แยกตามวัตถุประสงค์ | ผ่าน | ตรงกับคำสั่งในเรื่องที่ 1 |
| ปุ่ม “ยอมรับ” กับ “ไม่ยอมรับ” ขนาดและสีใกล้กัน | ผ่าน | ลูกค้าเลือกได้จริง |
| ช่องยินยอมให้พันธมิตรถูกติ๊กไว้ก่อน | เสี่ยงสูง | คือเรื่องที่ 1 โดยตรง |
| ระบบติ๊กให้อัตโนมัติหลังกดยอมรับ Terms | เสี่ยงสูง | คือเรื่องที่ 1 โดยตรง |
| “กดใช้งานต่อ ถือว่ายินยอมทั้งหมด” | เสี่ยงสูง | ไม่แยกวัตถุประสงค์ และไม่มีทางเลือก |
| ไม่ยินยอมการตลาดแล้วใช้แอปไม่ได้ | เสี่ยง | ผูกความยินยอมกับบริการที่ไม่จำเป็นต้องใช้ข้อมูลนั้น |
| ปุ่มไม่ยอมรับเป็นตัวหนังสือจาง ๆ ซ่อนอยู่ล่างสุด | เสี่ยง | ชักนำให้กดยอมรับ |
| ถอนความยินยอมต้องโทรหรือส่งเอกสาร แต่ตอนให้กดปุ่มเดียว | เสี่ยง | ถอนไม่ง่ายเท่ากับให้ ตามมาตรา 19 วรรคห้า |
แถว 5 ถึง 8 เป็นความเห็นของผู้เขียน ซึ่งต่อยอดจากหลักในเรื่องที่ 1 และมาตรา 19 ส่วนการถอนความยินยอมต้องหยุดใช้เร็วแค่ไหน อ่าน ลูกค้ากดถอนความยินยอม ต้องหยุดใช้ข้อมูลเร็วแค่ไหน
ส่งโปรโมชันหรือโทรขายลูกค้า ต้องใช้ฐานทางกฎหมายไหน?
ขึ้นกับว่าใครเป็นคนส่ง ส่งหาใคร และส่งอะไร ลูกค้าเดิมกับสินค้าที่เกี่ยวกับบริการเดิมมีทางใช้ฐานอื่นได้ แต่การส่งข้อมูลให้พันธมิตรไปเสนอขายของตัวเองควรขอความยินยอมแยก และทุกกรณี ลูกค้าคัดค้านการตลาดแบบตรงได้ตามมาตรา 32
| สถานการณ์ | ฐานที่มักใช้ | ข้อควรระวัง |
|---|---|---|
| แจ้งเรื่องที่จำเป็นต่อบริการเดิม เช่น ครบรอบชำระ เปลี่ยนเงื่อนไข | สัญญา มาตรา 24 (3) | ไม่ใช่การขายของ |
| เสนอแพ็กเกจหรือสิทธิประโยชน์ที่เกี่ยวกับบริการเดิม ให้ลูกค้าปัจจุบัน | สัญญาหรือประโยชน์โดยชอบด้วยกฎหมาย ขึ้นกับข้อเท็จจริง (เรื่องที่ 2) | ต้องแจ้งใน Privacy Notice และหยุดทันทีเมื่อลูกค้าขอ |
| ส่งโปรโมชันสินค้าอื่นที่ไม่เกี่ยวกับบริการเดิม | มักต้องใช้ความยินยอม | ถ้าใช้ประโยชน์โดยชอบด้วยกฎหมาย ควรมีการประเมิน LIA |
| ส่งชื่อและเบอร์ให้พันธมิตรไปเสนอขายของพันธมิตรเอง | ความยินยอมแยกตามวัตถุประสงค์ (เรื่องที่ 1) | ห้ามติ๊กไว้ให้ก่อน และควรมีข้อตกลงกับพันธมิตร |
| ลูกค้าบอกว่าไม่ต้องการรับข้อเสนออีก | สิทธิคัดค้าน มาตรา 32 | หยุดทุกช่องทาง ทุกทีม ทุกผู้รับจ้าง |
ตารางนี้เป็นความเห็นของผู้เขียน ข้อเท็จจริงแต่ละธุรกิจต่างกัน ก่อนตัดสินใจใช้ฐานประโยชน์โดยชอบด้วยกฎหมาย ให้ทำการประเมินตาม คู่มือประเมิน Legitimate Interest (LIA) และเลือกฐานให้ครบงานด้วย คู่มือเลือกฐานทางกฎหมายตามมาตรา 24
ลูกค้าขอลบข้อมูล ธุรกิจต้องลบเสมอไหม?
ไม่เสมอ สิทธิขอลบตามมาตรา 33 ใช้ได้เมื่อมีเหตุตามกฎหมาย เช่น หมดความจำเป็น ถอนความยินยอมแล้วไม่มีฐานอื่น หรือคัดค้านแล้ว แต่ธุรกิจปฏิเสธได้ถ้ายังต้องเก็บเพื่อทำตามกฎหมายหรือเพื่อใช้สิทธิทางคดี เรื่องที่ 3 และ 4 คือภาพของสองฝั่งนี้
| คำขอ | ลบได้ไหม | ตัวอย่างในบทความ |
|---|---|---|
| ลูกค้าเลิกใช้บริการ ไม่มีกฎหมายสั่งให้เก็บต่อ | มักต้องลบหรือทำให้ระบุตัวไม่ได้ | เรื่องที่ 3 สายการบินลบให้ |
| ลูกค้าถอนความยินยอมการตลาด | หยุดใช้เพื่อการตลาด แต่อาจยังเก็บข้อมูลที่จำเป็นต่อสัญญาได้ | |
| ข้อมูลที่กฎหมายสั่งให้เก็บ เช่น เวชระเบียน เอกสารบัญชีภาษี | ปฏิเสธได้ แต่ต้องบอกเหตุผล | เรื่องที่ 4 โรงพยาบาลไม่ต้องลบ |
| ข้อมูลที่ต้องใช้เป็นหลักฐานในคดีที่ยังไม่จบ | อาจเก็บไว้ได้จนจำเป็น |
กฎหมายให้กำหนด 30 วันสำหรับคำขอเข้าถึงข้อมูลตามมาตรา 30 ส่วนคำขอลบไม่มีจำนวนวันเขียนไว้ตายตัวแบบเดียวกัน แต่การปล่อยเงียบอย่างเรื่องที่ 3 คือทางที่เร็วที่สุดที่จะได้รับเรื่องร้องเรียน ทางที่ดีคือใช้มาตรฐานเดียวกันกับทุกคำขอ และตอบเป็นลายลักษณ์อักษรทุกครั้ง
ก่อนเปิดแอป ฟอร์มสมาชิก หรือแคมเปญการตลาด ต้องเช็กอะไร? เช็กลิสต์ 10 ข้อ
ถ้าข้อไหนตอบไม่ได้ ให้แก้ข้อนั้นก่อนเปิดตัว ทั้ง 10 ข้อมาจาก 4 เรื่องในบทความนี้ และส่วนใหญ่แก้ได้ในสัปดาห์เดียว ไม่ต้องซื้อระบบใหม่
- ไม่มีช่องยินยอมที่ติ๊กไว้ให้ก่อน ทั้งบนเว็บ แอป และฟอร์มกระดาษ (เรื่องที่ 1)
- ไม่มีโค้ดที่ติ๊กให้อัตโนมัติหลังลูกค้ากดยอมรับ Terms ให้ทีม dev ตรวจจริง ไม่ใช่ดูแค่หน้าจอ
- แยกความยินยอมตามวัตถุประสงค์ การตลาดของเราเอง การส่งให้พันธมิตร และการวิเคราะห์ ต้องเป็นคนละช่อง
- ปุ่มไม่ยอมรับเห็นชัดเท่าปุ่มยอมรับ
- ถอนความยินยอมได้ง่ายเท่าตอนให้ และมีบันทึกเวลาที่ถอน
- Privacy Notice เผยแพร่แล้วจริง และบอกเรื่องการตลาดและพันธมิตรตรงกับที่ทำจริง (เรื่องที่ 2)
- มีรายชื่อห้ามติดต่อที่ทุกทีมและทุกผู้รับจ้างใช้ร่วมกัน ลูกค้าบอกหยุดครั้งเดียว ต้องหยุดทุกช่องทาง
- มีช่องทางรับคำขอลบ และตอบภายในเวลาที่กำหนดไว้ ห้ามปล่อยเงียบ (เรื่องที่ 3)
- มีตารางระยะเวลาเก็บข้อมูล ที่บอกว่าข้อมูลไหนกฎหมายสั่งให้เก็บกี่ปี จะได้ตอบได้ว่าทำไมลบไม่ได้ (เรื่องที่ 4)
- อบรมทีมการตลาด UX และเทเลเซลส์ ว่าความยินยอมคือการตัดสินใจของลูกค้า ไม่ใช่ค่าเริ่มต้นของระบบ
ข้อ 10 คือข้อที่ทำให้ 9 ข้อแรกอยู่ได้นาน ถ้าอยากให้ทีมมีทักษะนี้ติดตัว ลองดูคอร์สพัฒนาทักษะคนทำงานที่ Skillno (เร็ว ๆ นี้) ส่วนข้อ 6 ถ้ายังไม่แน่ใจว่า Privacy Notice ของคุณครบหรือยัง เทียบกับ คู่มือการทำ Privacy Notice หรือวัดความพร้อมทั้งธุรกิจแบบเร็ว ๆ ด้วย ตรวจสุขภาพ PDPA 10 ข้อ ฟรี
ขอความยินยอมผิดแบบ เสี่ยงอะไรบ้าง? 4 ชั้นที่เจ้าของธุรกิจควรรู้
ความเสี่ยงไม่ได้มีแค่ค่าปรับ แต่มีทั้งคำสั่งให้แก้ระบบ ค่าเสียหายทางแพ่ง และความเชื่อใจของลูกค้า เรื่องที่ 1 แสดงให้เห็นว่าแค่คำสั่งให้แก้ภายใน 30 วัน ก็หมายถึงงานแก้แอป ทดสอบ และปล่อยเวอร์ชันใหม่ในเวลาที่จำกัดแล้ว
| ชั้น | ความเสี่ยง | รายละเอียด |
|---|---|---|
| 1 | คำสั่งของคณะกรรมการผู้เชี่ยวชาญ | สั่งให้แก้ไขหรือระงับการกระทำได้ตามมาตรา 90 อย่างเรื่องที่ 1 ที่ให้เวลา 30 วัน |
| 2 | โทษปรับทางปกครอง | ขอความยินยอมไม่เป็นไปตามแบบที่กฎหมายกำหนด ปรับไม่เกิน 1,000,000 บาทตามมาตรา 82 ขอความยินยอมโดยหลอกลวงหรือทำให้เข้าใจผิดในวัตถุประสงค์ หรือใช้และเปิดเผยข้อมูลโดยไม่มีฐาน ปรับไม่เกิน 3,000,000 บาทตามมาตรา 83 ถ้าเป็นข้อมูลอ่อนไหวตามมาตรา 26 ไม่เกิน 5,000,000 บาทตามมาตรา 84 |
| 3 | ความรับผิดทางแพ่ง | เจ้าของข้อมูลเรียกค่าสินไหมทดแทนได้ตามมาตรา 77 และศาลสั่งค่าสินไหมเชิงลงโทษเพิ่มได้ไม่เกิน 2 เท่าตามมาตรา 78 |
| 4 | ความเชื่อใจของลูกค้า | ลูกค้าที่โดนโทรขายจากบริษัทที่ไม่รู้จัก จะจำชื่อแอปที่ส่งข้อมูลไป ไม่ได้จำชื่อบริษัทที่โทรมา |
ภาพรวมเรื่องร้องเรียนในไทยยิ่งชัด สถิติ PDPA ร้องเรียน 4,210 เรื่อง และข้อมูลรั่ว 1,650 เหตุ แปลว่าเจ้าของข้อมูลรู้สิทธิและใช้สิทธิจริงแล้ว อ่านโทษทั้งหมดได้ที่ คู่มือโทษตาม PDPA
ให้ Kooru ช่วยวางระบบความยินยอมและการตอบคำขอ ก่อนลูกค้าคนถัดไปจะร้องเรียน
Kooru ช่วยตรวจปุ่มยินยอม ฟอร์ม Privacy Notice และขั้นตอนตอบคำขอลบ ให้ถูกตั้งแต่ก่อนเปิดตัวแอปหรือแคมเปญ เพราะทั้ง 4 เรื่องในบทความนี้มีจุดร่วมเดียวกัน คือ ลูกค้าถามว่าใครอนุญาตให้ใช้ข้อมูลของเขา และธุรกิจต้องตอบได้ทันที
1. ตรวจช่องโหว่ทั้งธุรกิจใน 3 วันทำการ
เริ่มจาก Kooru Data Shield แพ็กเกจ Assessment ราคา 5,900 บาท ทีมกฎหมายตรวจปุ่มยินยอม ฟอร์ม และเอกสาร แล้วส่งรายงานพร้อมแผนแก้ภายใน 3 วันทำการ
2. ชุดเอกสารความยินยอมที่ใช้ได้ทันที
ใช้ ชุดแบบฟอร์มความยินยอมสำหรับลูกค้า คู่กับ ขั้นตอนบริหารจัดการความยินยอมสำหรับองค์กร และ หนังสือแจ้งการถอนความยินยอม เพื่อให้การให้และการถอนความยินยอมมีหลักฐานครบ
3. ระบบรับคำขอลบและคำขอใช้สิทธิ
ใช้ ชุดแบบฟอร์มคำขอใช้สิทธิของเจ้าของข้อมูล เพื่อให้คำขอลบไม่ถูกปล่อยเงียบ และมีหลักฐานว่าตอบเมื่อไร ด้วยเหตุผลอะไร
4. บริการ DPO รายเดือน
ถ้าธุรกิจของคุณมีแอป ฐานสมาชิก หรือทีมเทเลเซลส์ที่ใช้ข้อมูลลูกค้าทุกวัน ดู บริการ DPO as a Service ของ Kooru
ติดต่อเรา
ทักมาทาง LINE @kooru เล่าสั้น ๆ ว่าธุรกิจของคุณขอความยินยอมลูกค้าตรงไหนบ้าง ทีมกฎหมาย Kooru ตอบในเวลาทำการ ปรึกษาเบื้องต้น 15 นาทีไม่มีค่าใช้จ่าย
ข้อความฝากให้คิด
ช่องที่ลูกค้าไม่ได้กดเอง ไม่ใช่ความยินยอม แม้จะทำเพื่อความสะดวกก็ตาม
ความยินยอมที่ได้มาง่าย ๆ คือความยินยอมที่เสียไปง่ายที่สุด
ลูกค้าบอกหยุดครั้งเดียว ต้องหยุดทุกทีม ไม่ใช่แค่ทีมที่รับสาย
ข่าวข้อมูลรั่วของบริษัทในเครือ คือคำขอลบที่จะมาถึงกล่องอีเมลของคุณพรุ่งนี้
และคำถามที่ทีมการตลาดควรถามก่อนเปิดแคมเปญ ไม่ใช่ “ได้ยอดสมัครกี่คน” แต่คือ “ถ้าลูกค้าคนหนึ่งถามว่าเขากดยินยอมตอนไหน เราตอบได้ไหม”
คำถามที่พบบ่อย (FAQ) เกี่ยวกับความยินยอม การตลาด และสิทธิขอลบ
1. ติ๊กช่องยินยอมไว้ให้ลูกค้าล่วงหน้า ผิด PDPA ไหม?
เสี่ยงฝ่าฝืน ในคำสั่งที่ 16/2567 คณะกรรมการผู้เชี่ยวชาญเห็นว่าการตั้งค่าให้ช่องยินยอมส่งข้อมูลให้พันธมิตรถูกติ๊กอัตโนมัติ อาจทำให้ผู้ใช้เข้าใจผิดและฝ่าฝืนแนวทางการขอความยินยอมตามมาตรา 19 จึงสั่งให้แก้ภายใน 30 วัน และห้ามติ๊กความยินยอมไว้ล่วงหน้า
2. ติ๊กช่องยอมรับข้อตกลงการใช้บริการไว้ให้ก่อนได้ไหม?
ในคำสั่งเดียวกัน คณะกรรมการเห็นว่าการยอมรับข้อตกลงเงื่อนไขการใช้บริการทำผ่านวิธีการทางอิเล็กทรอนิกส์ได้ ปัญหาอยู่ที่ความยินยอมให้ใช้ข้อมูล ซึ่งต้องแยกและให้ผู้ใช้กดเองอย่างอิสระ
3. บริษัทที่เราเป็นลูกค้าอยู่ โทรเสนอขายแพ็กเกจได้ไหม?
ในเรื่องที่ 33/2566 คณะกรรมการเห็นว่าบริษัทใช้ฐานสัญญาเพราะผู้ร้องเป็นผู้ใช้บริการ มี Privacy Notice เผยแพร่แล้ว และหยุดทุกช่องทางเมื่อรู้ว่าลูกค้าไม่ต้องการ แต่ผลนี้ขึ้นกับข้อเท็จจริงของเรื่องนั้น ลูกค้ายังมีสิทธิคัดค้านการตลาดแบบตรงได้เสมอตามมาตรา 32
4. ไม่อยากให้บริษัทโทรขายของอีก ต้องทำอย่างไร?
แจ้งบริษัทเป็นลายลักษณ์อักษรว่าคัดค้านการใช้ข้อมูลเพื่อการตลาดแบบตรงตามมาตรา 32 และขอให้หยุดทุกช่องทาง เก็บหลักฐานวันที่แจ้งไว้ ถ้ายังติดต่อมาอีก ใช้หลักฐานนั้นประกอบการร้องเรียนได้
5. ขอให้บริษัทลบข้อมูลของเรา บริษัทต้องลบไหม?
ต้องลบเมื่อมีเหตุตามมาตรา 33 เช่น หมดความจำเป็น ถอนความยินยอมและไม่มีฐานอื่น หรือคัดค้านแล้ว ในคำสั่งที่ 17/2568 สายการบินลบข้อมูลให้ผู้ร้องหลังเขาขอ แต่บริษัทปฏิเสธได้ถ้ายังต้องเก็บตามกฎหมายหรือเพื่อใช้สิทธิทางคดี
6. ขอให้โรงพยาบาลลบประวัติการรักษาได้ไหม?
มักไม่ได้ ในเรื่องที่ 32/2566 คณะกรรมการเห็นว่าโรงพยาบาลต้องเก็บข้อมูลผู้ป่วยและข้อมูลการรักษาอย่างน้อย 5 ปีตามมาตรา 35 (3) ของ พ.ร.บ.สถานพยาบาล พ.ศ. 2541 และการเก็บเพื่อการรักษาเป็นไปตามมาตรา 26 (5) (ก) ของ PDPA
7. เห็นข่าวข้อมูลรั่วของบริษัทในเครือ ขอลบข้อมูลกับบริษัทที่เราใช้บริการได้ไหม?
ได้ ในคำสั่งที่ 17/2568 ผู้ร้องขอให้สายการบินลบข้อมูลหลังเห็นข่าวว่าสายการบินในเครือที่ใช้ฐานข้อมูลเดียวกันทำข้อมูลรั่ว คณะกรรมการเห็นว่าเป็นการใช้สิทธิตามมาตรา 33 และสายการบินได้ลบข้อมูลให้แล้ว
8. ถอนความยินยอมแล้ว บริษัทต้องหยุดเมื่อไร?
มาตรา 19 วรรคห้า ให้ถอนความยินยอมได้ง่ายเท่ากับตอนให้ และบริษัทต้องหยุดใช้ข้อมูลเพื่อวัตถุประสงค์นั้นโดยไม่ชักช้า แต่การถอนไม่กระทบสิ่งที่ทำไปแล้วโดยชอบก่อนหน้า และบริษัทอาจยังเก็บข้อมูลที่ต้องใช้ตามฐานอื่น เช่น สัญญา
9. ส่งข้อมูลลูกค้าให้บริษัทพันธมิตรเสนอสินค้า ต้องทำอย่างไร?
ขอความยินยอมแยกเฉพาะเรื่องนี้ บอกชื่อหรือประเภทพันธมิตรและวัตถุประสงค์ให้ชัด ห้ามติ๊กไว้ให้ก่อน และควรทำข้อตกลงแบ่งปันข้อมูลกับพันธมิตรว่าใครรับผิดชอบอะไร รวมถึงการหยุดใช้เมื่อลูกค้าถอนความยินยอม
10. ขอความยินยอมไม่ถูกแบบ มีโทษอะไร?
คณะกรรมการผู้เชี่ยวชาญสั่งให้แก้ไขได้ตามมาตรา 90 การขอความยินยอมไม่เป็นไปตามแบบที่กฎหมายกำหนดอาจปรับทางปกครองไม่เกิน 1,000,000 บาทตามมาตรา 82 และถ้าหลอกลวงหรือทำให้เข้าใจผิดในวัตถุประสงค์ ไม่เกิน 3,000,000 บาทตามมาตรา 83 นอกจากนี้ยังอาจต้องจ่ายค่าเสียหายทางแพ่งตามมาตรา 77 และ 78
อ้างอิง (References)
- คณะกรรมการผู้เชี่ยวชาญ คณะที่ 2 สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล. (30 เม.ย. 2567). คำสั่งที่ 16/2567 เรื่อง ขอความยินยอมโดยไม่ชอบด้วยกฎหมาย (แอปพลิเคชันตั้งค่าความยินยอมส่งข้อมูลให้พันธมิตรโดยอัตโนมัติ มาตรา 19 และ 90)
- คณะกรรมการผู้เชี่ยวชาญ คณะที่ 2. (20 ธ.ค. 2566). ผลการพิจารณาที่ 33/2566 (โทรศัพท์และข้อความเสนอขายแพ็กเกจ ฐานสัญญา มาตรา 23)
- คณะกรรมการผู้เชี่ยวชาญ คณะที่ 2. (7 มี.ค. 2568). คำสั่งที่ 17/2568 เรื่อง การแก้ไขข้อมูลให้เป็นปัจจุบัน (คำขอให้สายการบินลบข้อมูล มาตรา 33)
- คณะกรรมการผู้เชี่ยวชาญ คณะที่ 2. (20 ธ.ค. 2566). ผลการพิจารณาที่ 32/2566 (คำขอให้โรงพยาบาลลบประวัติ มาตรา 26 (5) (ก) และ พ.ร.บ.สถานพยาบาล มาตรา 35 (3))
- พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 มาตรา 6, 19, 23, 24, 26, 30, 32, 33, 72, 74, 77, 78, 82, 83, 84 และ 90
- พระราชบัญญัติสถานพยาบาล พ.ศ. 2541 มาตรา 35 (3)
- ระเบียบคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ว่าด้วยการยื่น การไม่รับเรื่อง การยุติเรื่อง การพิจารณา และระยะเวลาในการพิจารณาคำร้องเรียน พ.ศ. 2565 ข้อ 13 (6)
- คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล. แนวทางการดำเนินการในการขอความยินยอมจากเจ้าของข้อมูลส่วนบุคคล ตามมาตรา 19 แห่งพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
- AiPDPA. บทความและคู่มือเรื่องความยินยอม การตลาด สิทธิขอลบ และข้อมูลสุขภาพ สืบค้นจาก https://aipdpa.com
- TechLawNow. ข่าวกฎหมายเทคโนโลยี กรณี CNIL–Fnac, Garante–BBVA และ Amadeus สืบค้นจาก https://techlawnow.com
บทความนี้เป็นข้อมูลทั่วไปเพื่อการตัดสินใจทางธุรกิจ ไม่ใช่คำปรึกษาทางกฎหมายเฉพาะกรณี เรื่องเล่าสรุปจากเอกสารผลการพิจารณาและคำสั่งเรื่องร้องเรียนที่เผยแพร่ต่อสาธารณะ ส่วนที่ระบุว่าเป็นความเห็นของผู้เขียนหรือข้อคิดเป็นการวิเคราะห์เพิ่มเติม ไม่ใช่ส่วนหนึ่งของเอกสาร เราไม่ระบุชื่อบุคคลและองค์กรในเรื่องเล่าเพื่อมุ่งที่หลักการ
โดย: คุณภูวรา (Khun Phuwara) – ที่ปรึกษาอาวุโสด้านกลยุทธ์ธุรกิจและ Legal-Tech แห่ง Kooru
คำถามที่พบบ่อย
ติ๊กช่องยินยอมไว้ให้ลูกค้าล่วงหน้า ผิด PDPA ไหม?
เสี่ยงฝ่าฝืน ในคำสั่งที่ 16/2567 คณะกรรมการผู้เชี่ยวชาญเห็นว่าการตั้งค่าให้ช่องยินยอมส่งข้อมูลให้พันธมิตรถูกติ๊กอัตโนมัติ อาจทำให้ผู้ใช้เข้าใจผิดและฝ่าฝืนแนวทางการขอความยินยอมตามมาตรา 19 จึงสั่งให้แก้ภายใน 30 วัน และห้ามติ๊กความยินยอมไว้ล่วงหน้า
ขอให้บริษัทลบข้อมูลของเรา บริษัทต้องลบไหม?
ต้องลบเมื่อมีเหตุตามมาตรา 33 เช่น หมดความจำเป็น ถอนความยินยอมและไม่มีฐานอื่น หรือคัดค้านแล้ว ในคำสั่งที่ 17/2568 สายการบินลบข้อมูลให้ผู้ร้องหลังเขาขอ แต่บริษัทปฏิเสธได้ถ้ายังต้องเก็บตามกฎหมายหรือเพื่อใช้สิทธิทางคดี
ขอให้โรงพยาบาลลบประวัติการรักษาได้ไหม?
มักไม่ได้ ในเรื่องที่ 32/2566 คณะกรรมการเห็นว่าโรงพยาบาลต้องเก็บข้อมูลผู้ป่วยและข้อมูลการรักษาอย่างน้อย 5 ปีตามมาตรา 35 (3) ของ พ.ร.บ.สถานพยาบาล พ.ศ. 2541 และการเก็บเพื่อการรักษาเป็นไปตามมาตรา 26 (5) (ก) ของ PDPA
เกี่ยวกับผู้เขียน: ภูวรา ครอบตะคุ
ทนายความ ใบอนุญาตเลขที่ 477/2558 · เนติบัณฑิตไทย รุ่น 69 · LL.M. Intellectual Property & Information Law (เหรียญทอง) · DPOทำงานด้านไอทีและดิจิทัลมาร์เก็ตติ้งมากว่า 20 ปีก่อนเข้าสู่วิชาชีพกฎหมาย ผู้ก่อตั้ง Kooru ที่ปรึกษากฎหมายเทคโนโลยีที่ดูแล PDPA, AI Governance และทรัพย์สินทางปัญญาให้ SME